 CYBER SECURITY NEWSDaftar SekolahCyber
20 Ancaman Siber yang Perlu Diketahui
Rangkuman ancaman siber terbaru yang mencakup phishing, ransomware, pencurian akun, malware, OAuth consent phishing, hingga penyalahgunaan AI.
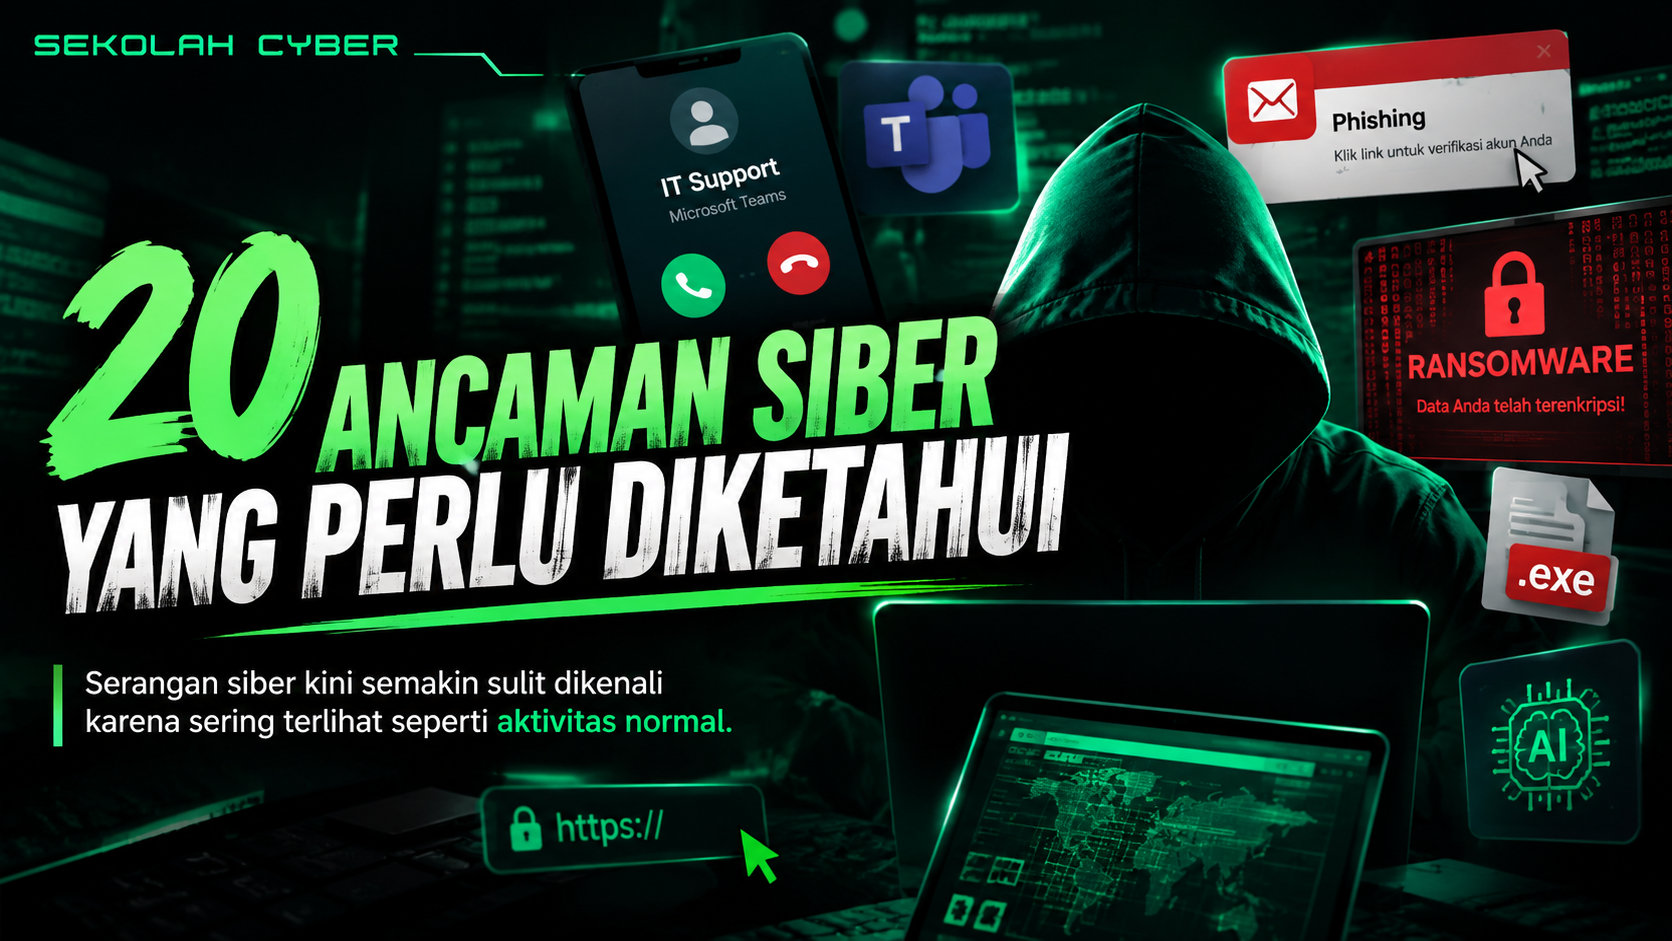
20 Ancaman Siber yang Perlu Diketahui
Serangan siber semakin sulit dikenali karena sering terlihat seperti aktivitas normal. Mulai dari telepon yang mengaku sebagai IT Support, file yang dibagikan, aplikasi yang meminta izin, hingga link yang terlihat resmi.
1. Fake IT Support
Hacker menyamar sebagai tim IT melalui Microsoft Teams untuk meyakinkan korban memberikan akses remote ke komputer.
2. Teams Vishing
Penyerang menggunakan panggilan suara untuk membujuk korban memasang software remote access atau malware.
3. Ransomware Gentlemen
Kelompok ransomware Gentlemen dilaporkan telah mengklaim 683 korban hingga akhir Juli 2026.
4. Phishing-as-a-Service
Layanan phishing tetap bermunculan meskipun sejumlah infrastrukturnya telah ditindak oleh penegak hukum.
5. DLL Sideloading
File bertema pajak digunakan untuk menjalankan malware melalui software yang terlihat sah dan memiliki tanda tangan digital.
6. BlueKit PhaaS
BlueKit digunakan untuk menargetkan eksekutif perusahaan dengan teknik phishing yang dapat mencuri kredensial dan session.
7. Infrastruktur C2 Tersembunyi
Hacker menyiapkan puluhan domain cadangan yang dapat digunakan sebagai server Command and Control.
8. Fake Browser
Browser palsu disebarkan melalui iklan pencarian dan dapat memberikan kendali kepada attacker atas komputer korban.
9. Pencurian Data Identitas
Sebuah layanan ilegal mengklaim memiliki lebih dari 153 juta data identitas warga Amerika Serikat dan Kanada.
10. AI Menjadi Jalur Serangan
File instruksi untuk AI dapat menjadi risiko apabila mengarahkan AI agent atau developer menginstal package yang berbahaya.
11. AI dan Ancaman Siber
Lebih dari 100 perusahaan teknologi menyerukan peningkatan pertahanan karena AI dapat mempercepat dan memperbesar skala serangan siber.
12. Sekitar 5.000 Akun Dropbox
Sekitar 5.000 akun Dropbox dilaporkan terdampak akibat masalah pada integrasi login lama dengan Lenovo ID.
13. Keamanan Kernel Windows
Microsoft memperluas perlindungan Memory Integrity untuk memberikan keamanan kernel yang lebih kuat pada perangkat yang memenuhi syarat.
14. Ransomware VantaCore
Kelompok ransomware VantaCore dilaporkan menargetkan sejumlah perusahaan di Rusia menggunakan malware khusus.
15. Kasus Sextortion
Dua warga Nigeria diekstradisi ke Amerika Serikat terkait kasus sextortion terhadap korban di bawah umur.
16. Digital ID di Android
Google mengembangkan standar keamanan untuk menyimpan identitas digital menggunakan perlindungan berbasis hardware.
17. OAuth Consent Phishing
Hacker dapat memperoleh akses akun dengan membuat korban menyetujui aplikasi berbahaya, tanpa harus mengetahui password korban.
18. RevStealer
Aplikasi desktop palsu digunakan untuk menyebarkan malware yang dapat mencuri berbagai informasi dari komputer Windows.
19. Software Resmi Disalahgunakan
Faronics Deploy, software manajemen endpoint yang sah, disalahgunakan untuk menjalankan perintah attacker dan memasang remote-access tool.
20. ClickFix Menargetkan Windows dan macOS
Teknik ClickFix digunakan untuk mengelabui korban agar menjalankan perintah tertentu dan kemudian menginfeksi perangkat dengan ransomware.
Kesimpulan
Mengganti password saja tidak selalu cukup. Jika attacker sudah mendapatkan remote session, token, atau akses melalui aplikasi yang telah disetujui, mereka masih dapat mempertahankan akses.
Periksa secara rutin aplikasi yang memiliki akses ke akun, session yang masih aktif, software remote access, permission aplikasi, serta link dan domain sebelum melakukan login.
Ancaman siber tidak selalu terlihat berbahaya. Justru serangan yang terlihat normal dan dipercaya sering menjadi yang paling berbahaya.
Tingkatkan skill keamanan siber Anda
Gabung Bootcamp Online SEKOLAH CYBER, dapatkan sertifikat resmi.