 CYBER SECURITY NEWSDaftar SekolahCyber
Amerika Serikat Menjadi Target Utama Kampanye Phishing RMM di 46 Negara
Kampanye phishing RMM berskala global telah terdeteksi di 46 negara. Amerika Serikat menjadi target terbesar, sementara pelaku memanfaatkan dokumen palsu, software legal, dan infrastruktur yang terus berganti.
Amerika Serikat Menjadi Target Utama Kampanye Phishing RMM di 46 Negara
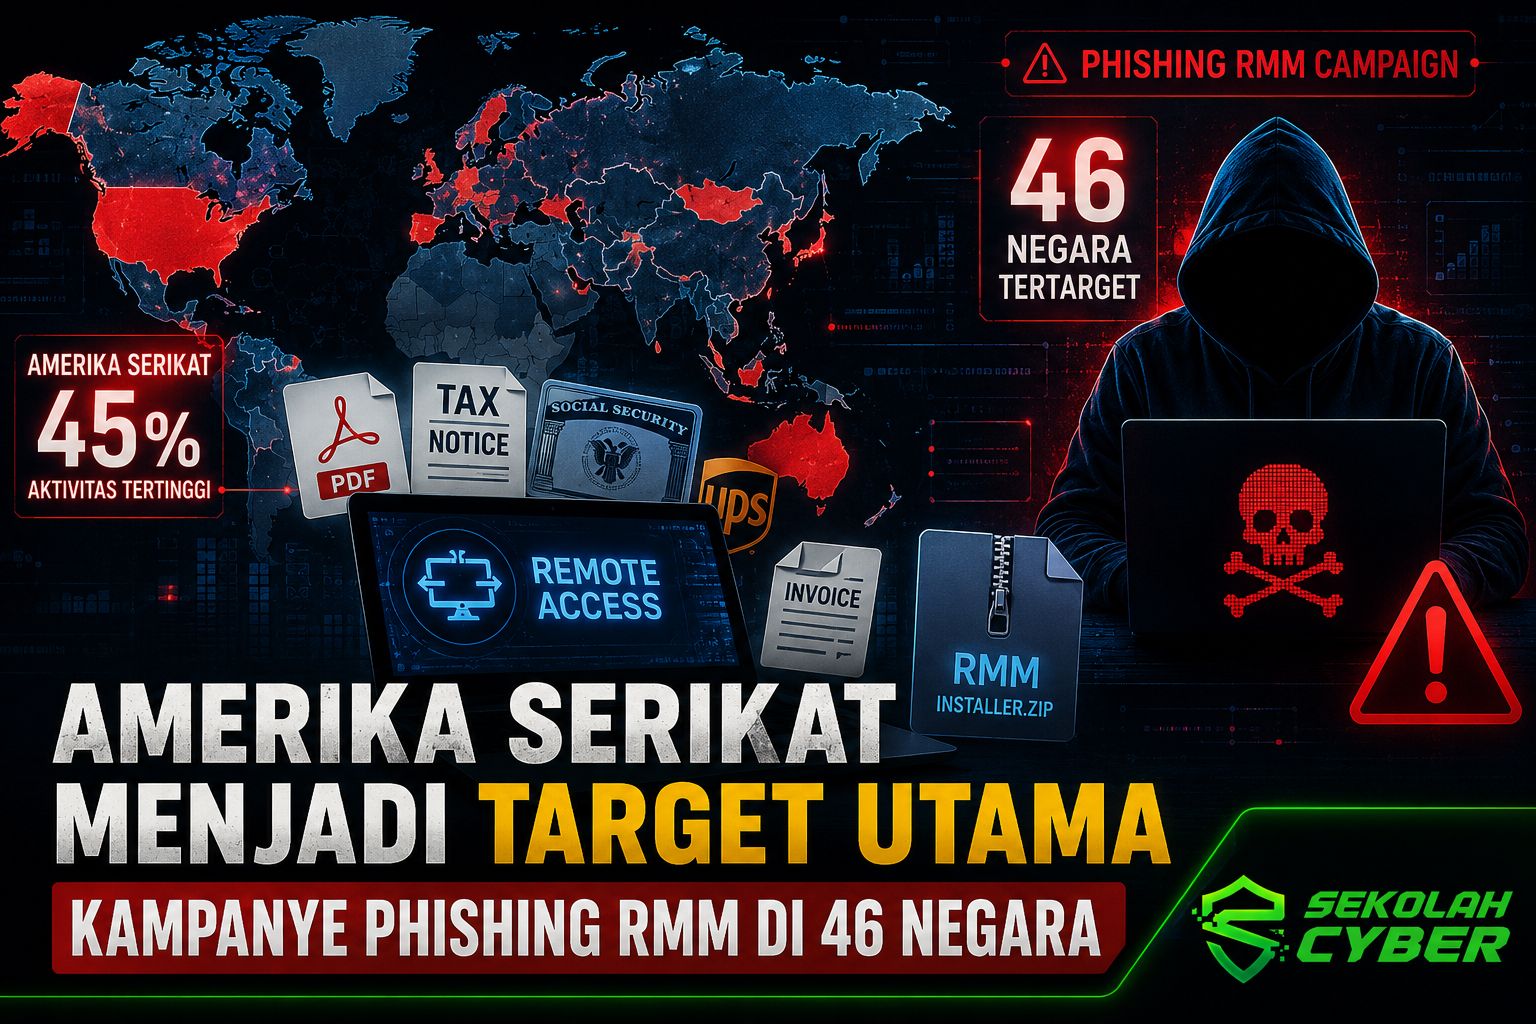
Kampanye phishing yang memanfaatkan software Remote Monitoring and Management (RMM) ternyata memiliki cakupan jauh lebih luas dari dugaan awal. Serangan yang sebelumnya dikaitkan dengan target di Kanada karena menggunakan dokumen pajak Canada Revenue Agency (CRA), kini diketahui telah menyasar korban di 46 negara.
Amerika Serikat menjadi negara dengan aktivitas paling tinggi, mencakup sekitar 45% dari seluruh aktivitas yang diamati. Peneliti dari ANY.RUN menghubungkan 601 kasus dengan operasi yang sama. Dalam serangan ini, korban diarahkan melalui dokumen palsu agar menjalankan atau memasang software RMM yang sebenarnya merupakan aplikasi sah.
Dokumen Palsu Disesuaikan dengan Target
Pelaku menggunakan berbagai jenis dokumen dan tema yang dibuat seolah-olah berasal dari organisasi terpercaya. Beberapa umpan yang ditemukan antara lain pemberitahuan pengiriman barang, komunikasi yang mengatasnamakan UPS, dokumen Adobe PDF, pemberitahuan pajak, informasi Social Security Administration Amerika Serikat, hingga invoice.
Penggunaan software RMM yang sah membuat serangan ini lebih sulit dikenali. Aplikasi remote-access dapat memiliki fungsi administratif yang normal, tetapi dalam kampanye tersebut dimanfaatkan untuk memberikan akses kepada pihak yang tidak berwenang.
Infrastruktur Serangan Terus Berganti
Salah satu karakteristik utama kampanye ini adalah pergantian infrastruktur yang sangat cepat. Peneliti menemukan 425 URL phishing yang tersebar pada 240 host, dengan sekitar 94% host hanya aktif selama satu hari.
Pelaku memanfaatkan berbagai layanan untuk menyebarkan halaman phishing dan file berbahaya, termasuk Vercel, GitHub Pages, Netlify, serta situs web yang telah disusupi. File pendukung juga ditempatkan pada layanan seperti Amazon S3, Cloudflare R2, GitHub, DigitalOcean Spaces, Dropbox, dan GoFile.
Walaupun domain dan server dapat berganti dengan cepat, pola teknis kampanye relatif lebih konsisten. Peneliti menemukan aset yang digunakan berulang kali, seperti file font tertentu, gambar, serta pola pengiriman dari halaman secure.html menuju file ZIP dalam struktur proyek tertentu.
Sektor Pendidikan dan Pemerintahan Ikut Menjadi Sasaran
Kampanye ini tidak hanya menyasar pengguna individu. Sektor pendidikan, teknologi, dan pemerintahan termasuk kelompok yang banyak menjadi target. Industri perbankan, keuangan, dan manufaktur juga ditemukan dalam daftar sektor yang terdampak.
Karena teknik serangan memanfaatkan software resmi dan layanan cloud yang populer, mengandalkan daftar malware atau reputasi domain saja tidak cukup untuk mendeteksinya. Tim keamanan perlu melihat rangkaian aktivitas secara keseluruhan, mulai dari email awal hingga proses instalasi dan koneksi remote-access.
Pelajaran Penting untuk Tim SOC
Jangan Bergantung pada Satu Produk
Software yang sah dapat disalahgunakan dalam serangan. Selain itu, pelaku dapat mengganti aplikasi RMM dengan produk lain. Karena itu, sistem keamanan sebaiknya tidak hanya memblokir satu nama aplikasi, tetapi juga mendeteksi penggunaan remote-access yang tidak sesuai dengan aktivitas normal organisasi.
Perhatikan Pola Kampanye
Domain phishing dalam kampanye ini dapat berubah hampir setiap hari. Indikator yang lebih stabil justru dapat ditemukan pada aset halaman, struktur file, serta pola delivery yang digunakan berulang kali. Pendekatan berbasis pola dapat membantu menghubungkan infrastruktur baru dengan kampanye yang sama.
Perkuat Keamanan Email
Lampiran dan arsip yang dilindungi password perlu mendapatkan perhatian khusus. Organisasi juga perlu meningkatkan edukasi pengguna agar tidak sembarangan membuka dokumen atau menjalankan aplikasi yang berasal dari email tidak terduga.
Gunakan Analisis Berbasis Perilaku
Deteksi modern perlu melihat apa yang dilakukan sebuah file atau aplikasi setelah dijalankan. Aktivitas browser, script, proses baru, pengunduhan file, hingga koneksi jaringan dapat memberikan konteks penting untuk menentukan apakah sebuah aktivitas RMM merupakan penggunaan normal atau bagian dari serangan.
Kesimpulan
Kampanye phishing RMM ini menunjukkan bagaimana penyerang dapat menggabungkan dokumen palsu, software legal, layanan cloud terpercaya, dan infrastruktur yang terus berganti untuk menghindari deteksi.
Bagi tim keamanan, fokus tidak cukup hanya pada malware atau domain berbahaya. Memahami perilaku, rantai serangan, dan pola infrastruktur menjadi semakin penting untuk menghadapi kampanye phishing modern.
Tingkatkan skill keamanan siber Anda
Gabung Bootcamp Online SEKOLAH CYBER, dapatkan sertifikat resmi.
