 CYBER SECURITY NEWSDaftar SekolahCyber
PostgreSQL Perbaiki Celah Keamanan yang Berpotensi Menjalankan Kode sebagai User Database
PostgreSQL merilis pembaruan keamanan untuk CVE-2026-6471, kerentanan pada logical decoding yang telah ada selama bertahun-tahun dan dapat disalahgunakan oleh akun dengan hak REPLICATION.
PostgreSQL Perbaiki Celah Keamanan yang Berpotensi Menjalankan Kode sebagai User Database
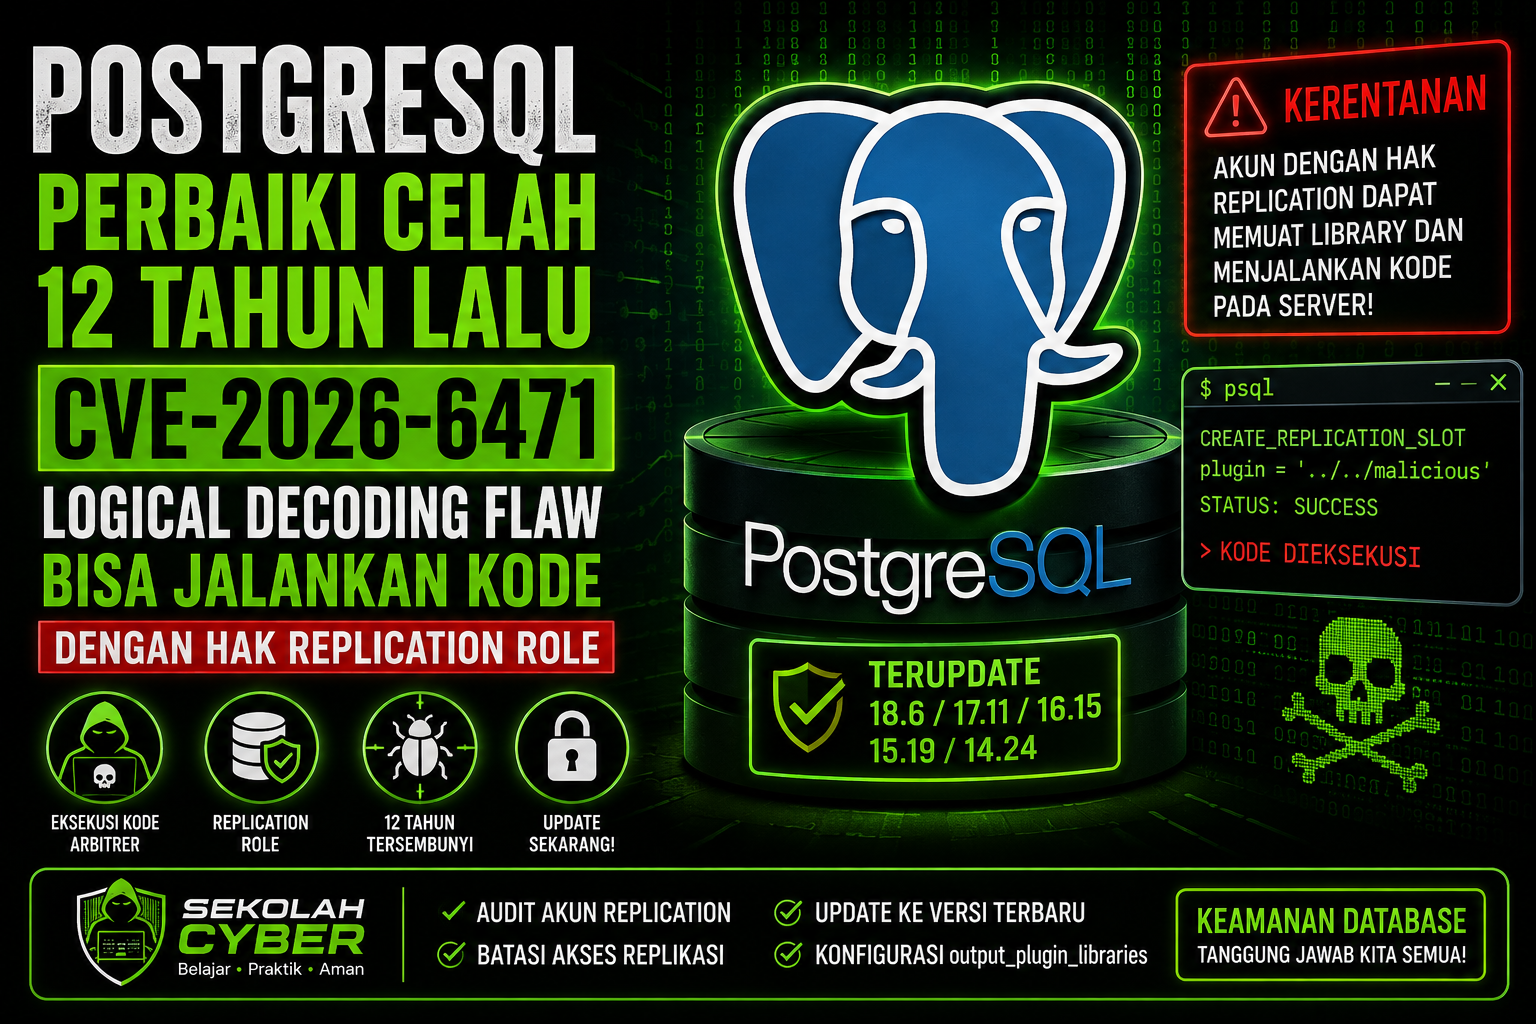
Tim PostgreSQL merilis pembaruan keamanan untuk memperbaiki sebuah kerentanan serius yang dapat memungkinkan pengguna dengan hak REPLICATION menjalankan kode arbitrer menggunakan hak akses sistem operasi yang menjalankan server database.
Kerentanan tersebut memiliki identitas CVE-2026-6471 dengan skor CVSS 7.2. Masalah ini telah ada sejak fitur logical decoding diperkenalkan pada PostgreSQL 9.4 pada tahun 2014.
Versi PostgreSQL yang terdampak mencakup versi sebelum 18.6, 17.11, 16.15, 15.19, dan 14.24.
Apa Itu CVE-2026-6471?
CVE-2026-6471 berkaitan dengan mekanisme logical decoding PostgreSQL. Fitur ini digunakan untuk mengubah informasi perubahan pada database menjadi format yang dapat dimanfaatkan oleh sistem lain, misalnya untuk replikasi, backup, monitoring, dan pipeline Change Data Capture (CDC).
Masalah muncul karena akun yang memiliki atribut REPLICATION sebelumnya dapat menentukan library yang digunakan sebagai logical decoding output plugin tanpa pembatasan yang cukup ketat.
Dalam kondisi tertentu, kemampuan tersebut dapat disalahgunakan untuk memuat library yang dikendalikan penyerang. Jika library berhasil dimuat, kode di dalamnya dapat berjalan pada proses backend PostgreSQL menggunakan akun sistem operasi yang menjalankan database.
Mengapa Hak REPLICATION Menjadi Penting?
Akun dengan atribut REPLICATION memang bukan akun administrator penuh. Namun, hak tersebut sering diberikan kepada sistem yang membutuhkan akses untuk melakukan replikasi atau mengambil perubahan data.
Contohnya dapat ditemukan pada sejumlah sistem backup, server standby, pipeline CDC, maupun perangkat monitoring database.
Karena itu, akun yang terlihat memiliki hak terbatas tetap perlu diamankan dengan baik. Hak akses database sebaiknya diberikan berdasarkan kebutuhan sebenarnya dan tidak dibuat lebih luas dari yang diperlukan.
PostgreSQL Menambahkan Whitelist Output Plugin
Untuk mengatasi masalah tersebut, PostgreSQL memperkenalkan parameter konfigurasi baru bernama output_plugin_libraries.
Parameter ini digunakan sebagai daftar library yang diizinkan untuk digunakan sebagai logical decoding output plugin. Secara default, konfigurasi tersebut mengizinkan plugin seperti pgoutput dan test_decoding.
Dengan mekanisme whitelist ini, PostgreSQL dapat membatasi library yang boleh digunakan tanpa secara langsung mematikan seluruh penggunaan logical decoding.
Plugin Pihak Ketiga Perlu Diperiksa
Administrator yang menggunakan plugin tambahan harus memperhatikan perubahan konfigurasi setelah melakukan upgrade. Plugin seperti wal2json dan decoderbufs dapat membutuhkan penambahan secara eksplisit ke dalam daftar library yang diperbolehkan.
Jika plugin yang sebelumnya digunakan belum dimasukkan ke dalam konfigurasi baru, proses logical decoding dapat ditolak oleh server setelah pembaruan keamanan diterapkan.
Bagaimana Celah Ini Bisa Terjadi?
Menurut analisis keamanan terhadap kerentanan tersebut, nama plugin yang diberikan melalui mekanisme pembuatan replication slot dapat diteruskan ke fungsi pemuat library.
Permasalahan utamanya adalah jalur logical replication sebelumnya tidak menerapkan pembatasan pemuatan library dengan cara yang sama seperti mekanisme LOAD biasa.
Kondisi tersebut membuat akun dengan hak REPLICATION memiliki kemampuan yang lebih luas daripada yang mungkin diperkirakan administrator.
Risiko pada Server PostgreSQL
Jika kondisi yang dibutuhkan untuk eksploitasi terpenuhi, kode berbahaya yang berhasil dimuat dapat berjalan di dalam proses PostgreSQL. Dampaknya dapat menjadi serius karena proses tersebut berjalan menggunakan identitas sistem operasi yang digunakan oleh server database.
Dalam skenario serangan yang berhasil, penyerang berpotensi memperoleh kemampuan untuk melakukan tindakan di luar sekadar membaca atau memodifikasi data melalui SQL.
Risiko menjadi semakin besar apabila server database memiliki akses jaringan luas, menyimpan informasi sensitif, atau menggunakan kredensial dan konfigurasi penting lainnya.
Versi PostgreSQL yang Sudah Diperbaiki
PostgreSQL telah menyediakan pembaruan untuk beberapa cabang versi yang masih didukung:
PostgreSQL 18.6, 17.11, 16.15, 15.19, dan 14.24.
Administrator disarankan melakukan upgrade ke versi yang telah mendapatkan perbaikan keamanan sesuai dengan cabang PostgreSQL yang digunakan.
Langkah yang Disarankan untuk Administrator
Sebelum melakukan pembaruan, administrator dapat memeriksa plugin yang digunakan oleh replication slot pada server PostgreSQL. Salah satu informasi penting yang perlu diketahui adalah daftar output plugin yang pernah digunakan.
Setelah itu, lakukan upgrade PostgreSQL ke versi yang telah diperbaiki. Jika server menggunakan plugin pihak ketiga, pastikan plugin tersebut sudah tercantum dalam parameter output_plugin_libraries.
Konfigurasi kemudian dapat dimuat ulang tanpa harus selalu melakukan restart server PostgreSQL.
Periksa Akun dengan Hak REPLICATION
Selain melakukan upgrade, administrator juga sebaiknya melakukan audit terhadap seluruh akun yang memiliki atribut REPLICATION.
Jika sebuah akun tidak lagi membutuhkan kemampuan replikasi, hak tersebut sebaiknya dicabut. Membatasi jumlah akun yang memiliki akses khusus dapat mengurangi kemungkinan penyalahgunaan jika kredensial salah satu akun berhasil diperoleh penyerang.
Batasi Akses Replikasi
Aturan pada pg_hba.conf juga perlu diperiksa. Akses replikasi sebaiknya hanya diberikan kepada alamat IP atau sistem yang memang membutuhkan akses tersebut.
Administrator juga dapat mempertimbangkan pembatasan koneksi jaringan dari server database ke layanan yang tidak diperlukan. Pembatasan lalu lintas seperti SMB dan NFS dapat membantu mengurangi jalur serangan tertentu yang berkaitan dengan pemuatan library dari sumber eksternal.
Belum Masuk CISA Known Exploited Vulnerabilities
Berdasarkan informasi yang tersedia pada 4 September 2026, CVE-2026-6471 belum tercantum dalam katalog CISA Known Exploited Vulnerabilities (KEV).
Pada waktu yang sama, belum ditemukan kode proof-of-concept publik yang tersedia secara luas untuk kerentanan tersebut. Namun, kondisi tersebut bukan alasan untuk menunda pembaruan, terutama bagi server PostgreSQL yang dapat diakses melalui jaringan atau menyimpan data penting.
Pelajaran Penting dari Kerentanan PostgreSQL
Kasus ini menunjukkan bahwa sebuah hak akses yang terlihat terbatas tetap dapat memiliki dampak besar apabila digabungkan dengan fitur tertentu pada sistem.
Keamanan database bukan hanya mengenai password dan SQL injection. Mekanisme plugin, library loading, replication, konfigurasi server, hak akses sistem operasi, serta komunikasi jaringan juga menjadi bagian penting dari keamanan database.
Sekolah Cyber
Di Sekolah Cyber, konsep seperti database security, vulnerability analysis, privilege management, server security, dan keamanan aplikasi dipelajari secara bertahap agar peserta tidak hanya mengetahui nama sebuah kerentanan, tetapi juga memahami bagaimana dan mengapa kerentanan tersebut dapat terjadi.
Kasus CVE-2026-6471 juga menjadi contoh bahwa melakukan patching, membatasi privilege, melakukan audit konfigurasi, dan menerapkan prinsip least privilege merupakan bagian penting dari pertahanan sistem.
Seluruh praktik keamanan sebaiknya dilakukan pada sistem milik sendiri atau lingkungan lab yang telah mendapatkan izin.
Tingkatkan skill keamanan siber Anda
Gabung Bootcamp Online SEKOLAH CYBER, dapatkan sertifikat resmi.
